
""
Riskihinnang ja riskiisu
3.6. Riskihinnangu eesmärk on tuvastada kohustatud isiku tegevusega kaasnevad riskid ning mõista, kuidas need riskid konkreetse kohustatud isiku tegevuses võivad avalduda ja see juures kohustatud isikut mõjutada. Riskide tuvastamine võimaldab kohustatud isikul rakendada riskipõhist lähenemist ning suunata ressursse eelkõige valdkondadesse, kus rahapesu ja terrorismi rahastamise risk on suurem. Riskihinnang on alus efektiivsele riskide juhtimise süsteemile.
3.7. Riskihinnang võib olla koostatud eraldiseisvalt või olla osa sisemistes dokumentides. Kui riskihinnang on osa sisemistest dokumentidest, peab see olema selgelt eristatav ja tuvastatav. Kohustatud isikud koostavad riskihinnangu võttes arvesse oma äritegevuse laadi ja suurust, sealhulgas selle riske ja keerukust, proportsionaalselt sobivaid meetmeid, et tuvastada ja hinnata rahapesu ja terrorismi rahastamise riske, millega nad kokku puutuvad.
3.8. Riskihinnangu koostamiseks peab kohustatud isik omama terviklikku ülevaadet oma tegevusest ning analüüsima oma ettevõtte suurust ja olemust ka kvantitatiivselt. See tähendab, et kohustatud isik vajab ülevaadet pakutavatest teenusest ning nende mahtudest, millistes valdkondades võivad esineda rahapesu ja terrorismi rahastamise riskid, millistes jurisdiktsioonides tegutsetakse, kui suur on kohustatud isiku töötajaskond, millised on valdkonna tüpoloogiad[13] jne, et kaardistada peamised riskid. Kvantitatiivsete andmete osas ülevaate koostamine aitab mõista, kus on kõige suurem risk, kus on puudu töötajatest või finantsilisest vahenditest jne.
Näiteks, kui riskide kaardistamisel tuvastatakse, et kohustatud isiku kliendibaasis on oluline osakaal kõrge korruptsiooniindeksiga riikidega seotud kliente, võib see viidata, et rahapesu ja terrorismi rahastamise loomupärane risk geograafilises riskikategoorias võib olla kõrge.
Kõrge riskiga klientide puhul tuleb ärisuhte seiret teostada tavapärasest sagedamini. Kui kohustatud isik kvantitatiivsete andmete hindamisel tuvastab näiteks, et väga suure hulga kõrge riskiga klientide ärisuhte seire on koondunud ühe töötaja vastutusalasse, tuleb hinnata, kas seiret on võimalik tõhusalt teostada. Hindamisel tuleb arvestada ka olemasolevate kontrollimehhanismide ja tehniliste lahendustega. Ebapiisava kontrollikeskkonna või ressursside korral võib tegemist olla riskikohaga.
Kui tuvastatakse, et seire ei ole enam tõhus või on puudulik, peab kohustatud isik kaaluma tööülesannete ümberkorraldamist, täiendavate töötajate värbamist, tehniliste lahenduste kasutuselevõttu või vajadusel riskist osalist või täielikku loobumist.
3.9. Riskide hindamisel tuleb arvestada eraldi nii rahapesu kui ka terrorismi rahastamisega seotud riske ning neid eraldi hinnata ja analüüsida. Riskide eristamine peab olema selgelt tuvastatav ja arusaadav. See tähendab, et tuleb tuvastada ja selgelt defineerida, milliseid tooteid ja teenuseid kasutades ning mil viisil on võimalik kohustatud isikut kasutada rahapesuks ja mil viisil terrorismi rahastamiseks (st milline on risk). See hõlmab ka strateegilisi analüüse, et mõista organisatsiooni kitsaskohti (st milline on haavatavus).
3.10. Riskihinnangu sisu ning selle põhjalikkuse osas tuleb arvestada proportsionaalsuse põhimõtet. Arvestada tuleb, et riskihinnang vastaks organisatsiooni suurusele, tegevusele, osutatavate teenuste olemusele, ulatusele, keerukusastmele, tegevusega kaasnevatele riskidele ning riskiisule.
3.11. Riskide hindamisel tuleb arvestada ka Eesti riigi ning Euroopa Liidu riski- ja ohuhinnangutega. Analüüs sellest, kuidas vastavate riski- ja ohuhinnangutega on arvestatud, peab olema tuvastatav kohustatud isiku riskihinnangus. Riskihinnangu koostamisel tuleks lähtuda ka Financial Action Task Force'i[14] (edaspidi FATF) soovitustest, juhistest ja materjalidest ning The Authority for Anti-Money Laundering and Countering the Financing of Terrorism (edaspidi AMLA) soovitustest ja juhenditest. Samuti tuleb lähtuda ka Rahapesu Andmebüroo avaldatud materjalidest, sealhulgas märgukirjadest ja uuringutest, milles tuuakse välja riske sektori põhiselt või geograafiliselt.
3.12. Riskihinnangut tuleb pidevalt uuendada ja täiendada ning selles tuleks arvestada ka hoolsusmeetmete kohaldamise protsessis, sealhulgas ärisuhte seire käigus, kogutud teabega. Hoolsusmeetmete kohaldamise käigus kogutud teave muudab riskihinnangut näiteks siis, kui kohustatud isik tuvastab, et klientide tegevusmahud on suurenenud või kliendibaasis on suurenenud kõrge riskiga kolmandate riikidega seotud kliendid jne. Selliste muutuste tuvastamisel on kohustatud isikul soovitatav vastavad asjaolud ja tehtud järeldused ka dokumenteerida, et oleks võimalik hiljem hinnata riskide muutumist ajas ning mõista, milliste kaalutluste alusel on otsuseid tehtud ja meetmeid rakendatud.
3.13. Kui kohustatud isik kuulub kontserni, tuleb riskihinnangu koostamisel arvestada kontserni struktuuri, tegevuse, geograafilise ulatuse ning muude asjaoludega ulatuses, milles need mõjutavad kohustatud isiku riske ja riskide juhtimise meetmeid. Kontserni kuulumisel peab tütarettevõtja riskihinnang arvestama kontserni asjakohaste põhimõtete ja riskihinnangutega, arvestades seejuures kohaliku tegevuse eripärasid ja riske.
3.14. Riskihinnangu dokumendi kehtestab ja kinnitab juhatus enda otsusega kirjalikus vormis.
3.15. Riskid ei ole muutumatud ning nende hindamine on tsükliline protsess, mis tähendab, et regulaarselt tuleb riske hinnata, analüüsida, kontrollida ja testida.
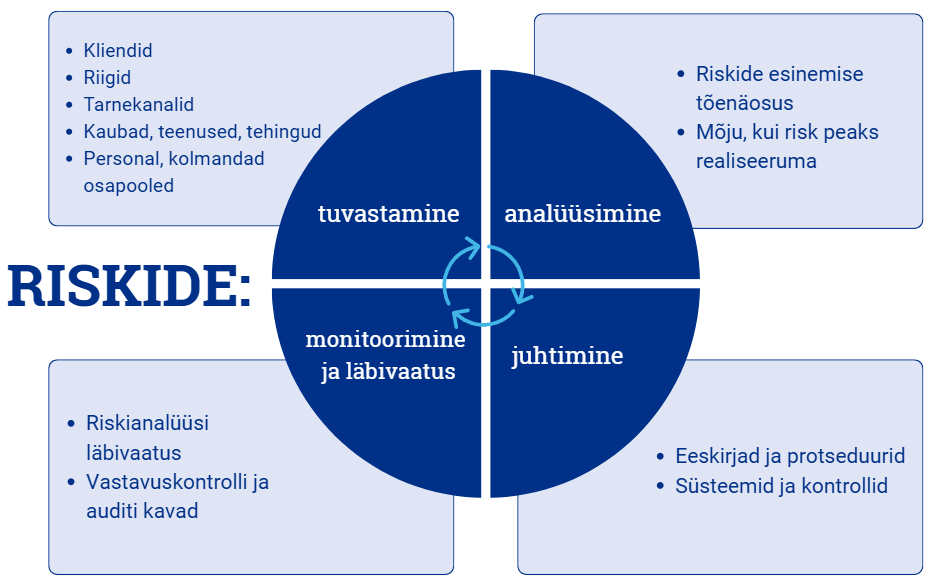
3.16. Riskihinnangu dokument peab sisaldama vähemalt järgnevat:
3.16.1. Esimeses etapis tuleb saada ülevaade ettevõttest, sealhulgas kaardistada pakutavad teenused, nende mahud, teenustega hõivatud töötajaskond jne. Eesmärgiks on hinnata, millised tooted või teenused on rahapesule ja terrorismi rahastamisele vastuvõtlikud ning millised on kohustatud isiku tegevusega kaasnevad riskid. Samuti tuleb esimeses etapis hinnata riske kategooriate kaupa (kliendiga seonduv risk; riikide või geograafiliste piirkondade või jurisdiktsioonidega seonduv risk; toodete teenuste või tehingutega kaasnev risk; kohustatud isiku ja kliendi vaheliste suhtlus- või vahenduskanalitega või toodete, teenuste või tehingute edastamiskanalitega seonduv risk) ning selgitada lühidalt riski olemust. Riskihindamisel tuleb arvesse võtta nii tegelikku riskipositsiooni kui ka võimalikku olukorda, kus riske võetakse maksimaalselt lubatud tasemel.
Selleks, et hinnata kohustatud isiku riske efektiivselt, peab kohustatud isik olema kursis oma valdkonna ja sektori tüpoloogiatega. Tüpoloogiad on kirjeldused ja mustrid sellest, kuidas rahapesu ja terrorismi rahastamise praktikas toimub.
Riskidena võiks kohustatud isik hinnata näiteks, kui suur tõenäosus on, et kohustatud isik võimaldab rahapesu ja terrorismi rahastamist:
- teenindades kliente, kellel on keeruline või läbipaistmatu omandistruktuur;
- tehes koostööd vahendajatega või agentidega;
- teenindades kliente, kelle tegelikud kasusaajad on kõrge riskiga riikidest;
- saades suuri rahasummasid kõrge riskiga riikidest;
- tundmatu kolmanda osapoole makse tõttu jne.
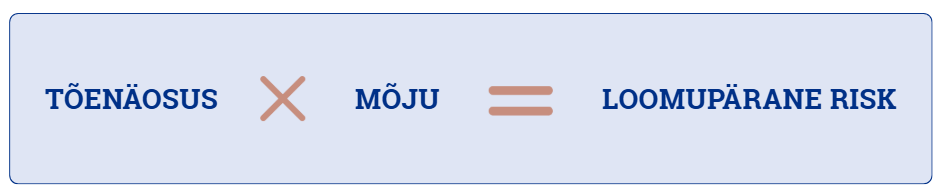
3.16.2. Teise etapina hinnatakse, milline on tuvastatud riskide loomuomane risk ehk kui suur on rahapesu ja terrorismi rahastamise risk, kui ettevõte ei rakendaks ühtegi maandamismeedet riskide maandamiseks. Selleks tuleb hinnata ja luua metoodika, et tuvastada kui suur on tõenäosus, et konkreetne risk kohustatud isiku tegevuses võib realiseeruda ning kui see risk realiseerub, siis kui suur on mõju kohustatutud isikule.
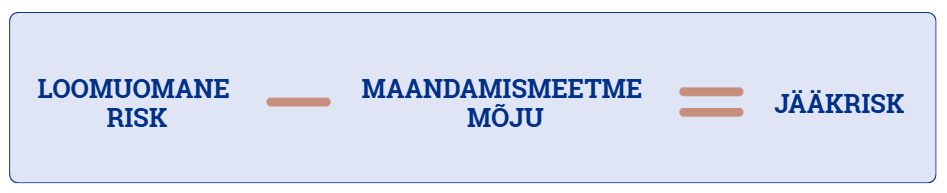
3.16.3. Kolmandas etapis tuleb otsustada, millised maandamismeetmed tuleb kasutusele võtta, et loomuomast riski maandada või kõrvaldada. Selles etapis võib kohustatud isik ka tulenevalt liiga kõrgest loomupärasest riskist loobuda riski võtmisest. Kohustatud isik määrab riskihinnangu alusel olukorrad ja tingimused, millal majandustegevuses kohaldada tugevdatud või lihtsustatud hoolsusmeetmeid ning milline on tema tugevdatud või lihtsustatud hoolsusmeetmete sisu ja olemus.
Maandamismeetmeks võib olla näiteks tugevdatud hoolsusmeetmete rakendamine, tihedam ärisuhte seire, täiendavate töötajate lisamine riskantsematesse protsessidesse, piirmäärade kehtestamine, sisekontrolli rakendamine, töötajatele koolituste korraldamine, automaatne sanktsiooninimekirjade kontroll, automaatsete süsteemide loomine, sisemiste dokumentide uuendamine jne.
3.16.4. Neljanda etapina, pärast riskide maandamiseks sobivate meetmete määramist, hinnatakse kehtestatud metoodika alusel iga tuvastatud riski jääkriski. Jääkrisk on risk, mis jääb alles pärast riskide maandamiseks rakendatud meetmete kasutamist. Kohustatud isik hindab jääkriski tulemuse pinnalt, kas jääkriski:
- 3.16.4.1. suurus jääb tema kindlaks määratud riskiisu piiridesse;
- 3.16.4.2. osas rakendatakse täiendavaid maandamismeetmeid;
- 3.16.4.3. suurusest tulenevalt otsustatakse riski mitte võtta.
3.16.5. Riskiisu on raamistik, mis määrab kindlaks riski tüübi ja taseme, mida kohustatud isik on valmis aktsepteerima. Riskiisu peaks näiteks täpsustama puudused ja rikkumised, millega kohustatud isik ei soovi olla seotud. Kui jääkrisk jääb välja kohustatud isiku riskiisust, tuleb kaaluda selliste teenuste osutamata jätmist või teatud tüüpi klientide teenindamata jätmist.
3.17. Riskiisu võib olla eraldi dokument või osa riskihinnangust. Riskiisu võib olla koostatud hinnates riske, riskiastmeid ja riskikategooriaid, mida kohustatud isik on valmis oma tegevuses võtma. Samuti võib riskiisu määratleda ka välistamismeetodil, st dokumendis tuuakse välja kõik need riskid, mida soovitakse vältida. Välistava meetodi rakendamisel tuleb riskiisu kirjeldada ja mõelda selliselt läbi, et see oleks üheselt arusaadav ning käsitleda tuleks riske lähtuvalt kõigist RahaPTS-i § 13 nimetatud riskikategooriatest. Näiteks, kui riskiisus on sätestatud, et ei teenindata riikliku taustaga isikuid ega virtuaalvääringu teenuse pakkujaid, aga samas geograafilise riskikategooria osas ei ole kehtestatud selgeid riskipiire, võib tekkida olukord, kus dokumentatsioonist ei selgu üheselt, milliste jurisdiktsioonidega seotud kliente on lubatud teenindada. Sellisel juhul võib jääda ebaselgeks ka see, kas näiteks kõrge riskiga jurisdiktsioonidest pärit või seal tegutsevate klientide teenindamine on lubatud või mitte, kuigi selline kliendiprofiil viitab selgelt kõrgendatud riskile. Seetõttu on oluline, et riskiisu oleks kehtestatud kõigis riskikategooriates ning et riskiisu oleks läbimõeldud, põhineks asjakohasel analüüsil, lähtuks kohustatud isiku tegevusalast ja pakutavatest teenustest ning oleks kirjeldatud selgelt ja üheselt mõistetavalt. Riskihinnangu, riskiisu ja riskipõhise lähenemise kujundamisel tuleb arvestada, et kõrge riskiga kliente või teenuseid ei pea automaatselt välistama. Riskipõhine lähenemine tähendab, et kõrgema riskiga klientide, toodete või teenuste puhul rakendatakse vastavalt riskiastmele täiendavaid riskide maandamise ja juhtimise meetmeid.
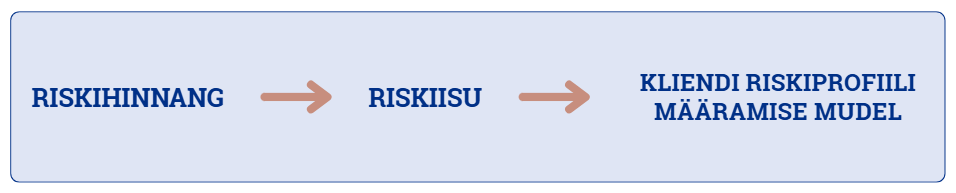
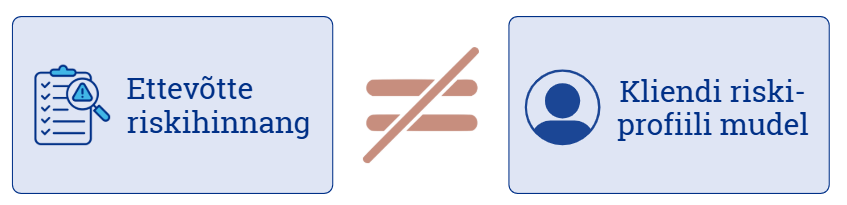
Kliendi riskiprofiili määramise mudel (täpsemalt punktides 4.24. – 4.39.) ja kliendi riskiastme hindamine ei ole sama, mis kohustatud isiku ülene riskihinnang.
Kohustatud isiku üleses riskihinnangus hinnatakse kogu ettevõtte tegevusega kaasnevaid riske. Kliendi riski hindamisel hinnatakse konkreetse kliendi või tehinguga seotud riski.
Kliendi riskiprofiili ja riskiastme määramise mudel tugineb ettevõtte riskihinnangule ning arvestab selles tuvastatud riskitegureid.
Kliendi riskiprofiili mudeli ja ettevõtte riskihinnangu jaoks tuleb koostada eraldi mudelid või dokumendid.
3.18. Riskide hindamise kategooriad:
3.19. Klientidega, sealhulgastegeliku kasusaajaga seonduv risk. Selles riskikategoorias hinnatakse kliendi isiksusest, taustast, tegevusalast ja käitumisest tulenevaid riske.
3.20. Riikide või geograafiliste piirkondade või jurisdiktsioonidega seonduv risk. Selles riskikategoorias hinnatakse kui suur on tõenäosus, et kohustatud isik tegevus on seotud kõrgema rahapesu riskiga riikide või piirkondadega. Siinjuures on oluline silmas pidada, et hinnata ei tule vaid suure riskiga kolmandaid riike vaid ka neid riike:
3.20.1. kus usaldusväärsete allikate kohaselt ei ole kehtestatud rahapesu ja terrorismi rahastamise tõkestamise tõhusaid süsteeme.;
3.20.2. kus korruptsiooni või muu kuritegeliku tegevuse tase on märkimisväärne;
3.20.3. mille suhtes on kehtestatud sanktsioonid, embargo või sarnased meetmed Euroopa Liidu või ÜRO poolt;
3.20.4. riike või jurisdiktsioone, mis rahastavad või toetavad terrorismi või mille territooriumil tegutsevad Euroopa Liidu või ÜRO poolt määratud terroristlikud organisatsioonid;
3.20.5. samuti tuleks tähelepanu pöörata Rahapesu Andmebüroo väljastatud uuringutele ning tagasisidele, kus tuuakse välja erinevate riikide ja jurisdiktsioonidega seotud riske.
3.21. Toodete, teenuste või tehingutega seonduv risk. Hinnata tuleb kas ja kuidas pakutavad teenused, tooted või tehingud võivad võimaldada rahapesu ja terrorismi rahastamist. Kui kohustatud isik pakub erinevaid tooteid ja teenuseid, siis tuleb hinnata kõikide toodete ja teenuste riske eraldi. Toodete, teenuste või tehingutega seonduvate riskide hindamisel on väga oluline hinnata erinevaid tüpoloogiaid ning olla kursis, millised on võimalused, et kohustatud isiku teenuseid, tooteid või tehinguid kasutatakse rahapesuks või terrorismi rahastamiseks. Tulenevalt tüpoloogiatest saab kohustatud isik hinnata, millised on need indikaatorid, mis seonduvad kohustatud isiku pakutavate toodete, teenuste või tehingutega. Mõned sektorispetsiifilised näited:
3.21.1. Kui kohustatud isik tegutseb valdkonnas, millele on FATF omistanud nn väravahoidja rolli[15] (kinnisvaramaakler, jurist, notar, raamatupidaja või äriühingute ja usaldusfondide teenuse pakkuja), siis peavad kohustatud isikud riskihinnangu koostamisel sellega arvestama. See tähendab, et toodete ja teenustega seotud riskide hindamisel tuleb arvestada, et risk ei pruugi avalduda tehingu väärtuses, vaid mõjus, mida teenuse võimaldamine võib avaldada (sealhulgas on oluline pöörata tähelepanu ka tegeliku kasusaaja tuvastamisele, ärisuhte eesmärgi tuvastamisele, kliendi taustale, kas esitatud informatsioon vastab tema taustale ning kas teenuse saamise eesmärk on selge). Näiteks võib aadressi teenuse osakaal olla usaldushalduse ja äriühingute teenuse pakkujate teenustest summaliselt väiksem osa, kuid aadressiteenuse võimaldamine mõnes jurisdiktsioonis võib olla eelduseks tegevusloa saamiseks ning siis on kliendil võimalik hakata toime panema kuritegelikke tegevusi tegevusloaga valdkonnas, mis võib olla riikliku riskihinnangu kohaselt kõrge riskiga valdkond. Väravahoidjate puhul ei näita tehingu väärtus alati rahapesu ja terrorismi rahastamise riski, määrav on teenuse võimalik mõju ja kasutusviis. Audiitori ja raamatupidamise teenuse puhul ei pruugi risk avalduda üksikus tehingus ega selle rahalises mahus, vaid pigem olukordades, kus kliendi esitatud dokumendid, rahavood ja selgitused ei ole omavahel kooskõlas või ei vasta kliendi tegelikule majanduslikule profiilile. Raamatupidaja, kes kajastab tehinguid kliendi esitatud andmete põhjal, ning audiitor, kes hindab aruandlust sageli tagantjärele, võivad avastada riski eelkõige läbi selliste vastuolude, mitte läbi konkreetse tehingu väärtuse või suuruse.
3.21.2. Fondivalitseja puhul tuleks riske hinnata ka fondipõhiselt või investeerimisobjekti vaates. Tuleb mõista millisesse fondi investeeritakse ja millised on investeerimisobjektide jurisdiktsioonid ning nendega kaasnevad riskid. Näiteks võib riskiks olla see, kui klient soovib läbi fondivalitseja investeerida enda ettevõttesse, sest fondistruktuuri võidakse kasutada vahendite päritolu või tegeliku eesmärgi varjamiseks ning näilise õiguspärasuse loomiseks. Seetõttu on oluline tuvastada olukord, kus fondivalitsejat võidakse ära kasutada ning hinnata seda kas toote ja teenuse riski kategoorias või kliendi riskikategoorias.
3.21.3. Krediidiandjate puhul ei saa samuti riskihinnangus lähtuda alati ainult suurtest summades. Väikelaenu või järelmaksu summa võib olla individuaalselt väike, kuid mitme paralleelse või järjestikuse laenulepingu kaudu võidakse integreerida ebaseadusliku päritoluga raha finantssüsteemi, nt laenu ennetähtaegne tagastamine teadmata päritoluga vahenditest. Oluline on jällegi hinnata neid riske riskihinnangus.
3.22. Kohustatud isiku ja klientide vaheliste suhtlus- või vahenduskanalitega või toodete, teenuste või tehingute edastamiskanalitega seonduv risk. Riskidena tuleb hinnata, kuidas klient teenuseid tarbib ning kuidas tehinguid teostatakse ja kuidas on neid viise võimalik kasutada rahapesu ja terrorismi rahastamiseks. Kui suhtlus- või vahenduskanalina või tehingute/teenuste edastamiskanalitena kasutatakse uudseid lahendusi, siis tuleb ka nende kasutamise riske hinnata. Kui kohustatud isik kasutab agenti või vahendajat, siis tuleks hinnata ka neid riske.
3.23. Riskikategooriatega seotud märksõnad on toodud juhendi lisas 1.
3.24. Riskihinnangu ja riskiisu uuendamine
3.25. Riskihinnang ja riskiisu on dokumendid, mida on vaja pidevalt uuendada. Uuendamise regulaarsus sõltub kohustatud isiku suurusest, tema tegevusest ja teenuste olemusest, ulatusest, keerukusest ning tegevusega kaasnevatest riskidest.
3.26. Riskihinnangu ja riskiisu uuendamine ja ülevaatamine peab olema dokumenteeritud ning võimaldama hiljem tuvastada, millal on neid uuendatud või üle vaadatud, millised on sisse viidud muudatused jne.
3.27. Regulaarne riskihinnangu ja riskiisu uuendamine võimaldab tuvastada uusi riske, sealhulgas hinnata maandamismeetmete piisavust. Riskide ajakohastamine on oluline, et riskihinnang ja riskiisu vastaks muutuvale keskkonnale ning aitab tagada vastavuse seadusandlusega.
3.28. Sisemistes dokumentides on soovituslik kindlaks määrata konkreetne aeg, millal riskihinnang ja riskiisu üle vaadatakse. Dokumente on mõistlik vaadata üle ja uuendada vähemalt kord aastas. Kui ilmneb vajadus riskihinnangu ja/või riskiisu uuendada varem, vaadatakse see üle enne ettenähtud tähtaega. Riskihinnang ja riskiisu tuleks üle vaadata vähemalt siis, kui otsustatakse:
3.28.1. muuta oma teenuseid ja tooteid;
3.28.2. kasutada uusi või uuendatud müügikanaleid;
3.28.3. pakkuda tooteid või teenuseid uutele turgudele või uutes geograafilistes asukohtades;
3.28.4. muudetakse riskiisu rohkemate riskide võtmiseks:
3.28.5. uuendatakse riikliku riskihinnangut.
[13] https://www.fatf-gafi.org/content/dam/fatf-gafi/reports/HRGTC.pdf.coredownload.inline.pdf, lk 4.
[14] Tüpoloogiate tuvastamisel tulen lähtuda riiklikust riskihinnangust, Rahapesu Andmebüroo poolt avaldatud uuringutest ja muudest dokumentidest, FATF-i avaldatud materjalidest ning muudest usaldusväärsetest materjalidest.
[15] Financial Action Task Force on eesti keeles Rahapesuvastane töökond.
Viimati uuendatud 25.06.2026
Viimati uuendatud 21.09.2026