
""
Organisatsiooniline ülesehitus
2.15. Tulenevalt riskipõhisest lähenemisest peab kohustatud isik hindama, milline organisatsiooniline lahend on tema tegevuse, teenuste ja riskide juures asjakohane ja proportsionaalne. Kolme kaitseliini põhimõtte rakendamine ei ole kohustuslik, kuid teatud juhtudel on riskide maandamiseks põhjendatud seda kasutada. Kolme kaitseliini põhimõte aitab eristada riskide võtmise, juhtimise ja kontrolli funktsiooni, sealhulgas maandada huvide konflikti riski. Kolme kaitseliini põhimõtte rakendamise ulatus ja vorm peavad vastama kohustatud isiku suurusele, tegevuse keerukusele ja riskiprofiilile.
Kolme kaitseliini põhimõtte rakendamine võib olla asjakohane näiteks olukordades, kus kohustatud isik:
- pakub väga mitut erinevat teenust või kõrge riskiga teenuseid;
- tegutseb kõrgema riskiga valdkonnas või puutub suurel määral kokku suurema rahapesu ja terrorismi rahastamise riskiga (nt enamus kliente on kõrge riskiga riigist);
- omab suurt kliendibaasi või tehingute mahtu.
2.16. Organisatsiooniline ülesehitus peab olema kooskõlas tuvastatud riskide olemuse, ulatuse ja mõjuga ning toetama nende tõhusat juhtimist ja kontrolli.
2.17. Kolme kaitseliini kirjeldused on leitavad juhendi punkides 2.25 - 2.46.
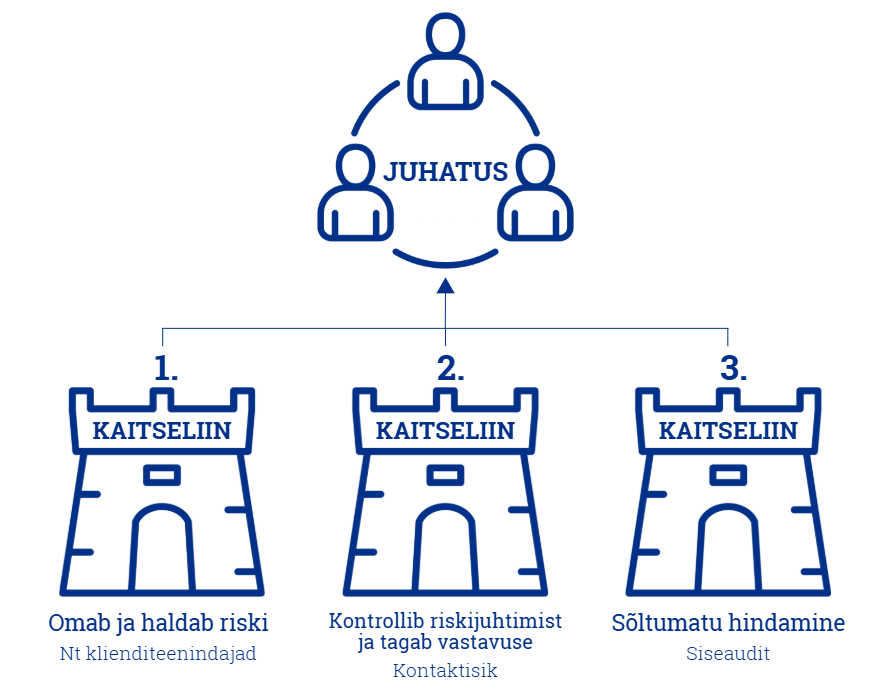
2.18. Riskijuhtimise mudeli väljatöötamisel tuleb arvestada funktsioonide lahususe ja huvide konflikti vältimise põhimõtetega. Huvide konflikti tuvastamiseks ja maandamiseks on soovituslik muu hulgas:
2.18.1 kehtestada huvide konflikti maandamise ja vältimise kord, milles määratakse õiguslikud, tehnilised ja organisatsioonilised meetmed. Vastav kord võib olla koostatud eraldiseisva sisemise dokumendina või olla osa muudest dokumentidest, nt protseduurireeglitest;
2.18.2. vältida olukordi, kus omanike, juhtide ning töötajate (ka käsundus või muudes õiguslikes suhetes olevate isikute) ja klientide isiklikud (sealhulgas majanduslikud) huvid on vastuolus kohustatud isiku huvidega.
2.19. Maandamismeetmete maht ja ulatus, samuti IT-süsteemide kasutamise vajalikkus ja ulatus ning täidetud töökohtade arv erinevates kaitseliinides (kui kohustatud isik on rakendanud kolme kaitseliini põhimõtet), peavad vastama kohustatud isiku suurusele ning tegevusele ja teenuste olemusele, ulatusele, keerukusastmele, sealhulgas riskiisule ja kaasnevatele riskidele.
2.20. Organisatsiooniline ülesehitus peab olema selge, õigustatud ja efektiivne ning ei tohi olla põhjendamatult või asjakohatult keeruline ega läbipaistmatu. Ebaselgus rollides, vastutusalades või dokumentatsiooni puudumine viitab ebaefektiivsusele.
Organisatsioonilist ülesehitust võib pidada ebaefektiivseks näiteks juhul, kui rahapesu ja terrorismi rahastamise tõkestamiseks vajalikud dokumendid läbivalt puuduvad või kui määratud kontaktisik ei ole pädev ega suuda oma ülesandeid nõuetekohaselt täita. Keerulisele ja läbipaistmatule ülesehitusele võib viidata ka ebaselgus isikute rollides, ülesannetes ja vastutusalades.
2.21. Kohustatud isiku organisatsiooniline ülesehitus ja iga funktsiooni ülesanded peavad olema selgelt ja arusaadavalt dokumenteeritud. Töötajad ja juhid peavad teadma enda tööülesandeid, vastutusala ja kohta organisatsioonistruktuuris.
2.22. Kolme kaitseliini põhimõtte rakendamise asjakohasust hindab kohustatud isik arvestades oma tegevuse iseloomu, mahtu ja riskiprofiili. Sõltuvalt nendest asjaoludest võib kohustatud isik kujundada riskijuhtimise ja kontrollisüsteemi ka muul viisil, kuid seda tingimusel, et riskid on piisavalt maandatud ning vastutuse jaotus on toimiv ja arusaadav. Kohustatud isik peab suutma selgitada, kuidas on muude asjakohaste meetmetega riskid ja huvide konflikt maandatud ning tagatud tõhus riskide juhtimine ja kontroll.
Kolme kaitseliini puudumine võib olla põhjendatud siis, kui teatud funktsioonide eraldi loomine ei ole proportsionaalne, arvestades teenuse ja tegevuse mahtusid (sealhulgas käive, klientide ja töötajate arv vms) ning riskid on piisavalt maandatud muude asjakohaste maandamismeetmetega (nt (pool)automatiseeritud IT-lahendused).
2.23. Kolme kaitseliini põhimõttest erineva lähenemise korral tuleb:
2.23.1. eristada funktsioone, mis on seotud hoolsusmeetmete kohaldamisega ärisuhte loomisel ning ärisuhte tavapärasel jälgimisel. Oluline on tagada, et (äri)tegevuse käigus tuvastatakse kahtlased või ebaharilikud tehingud ja tegevused, samuti tehingud või tegevused, millel puudub mõistlik majanduslik eesmärk või mis viitavad sellistele asjaoludele, ning muud ohumärgid. Nimetatud juhtumid tuleb suunata edasiseks analüüsiks isikule, kes vastutab teadete esitamise eest Rahapesu Andmebüroole. Kohustatud isik võib kontrollide tõhususe ja dokumenteerimise tagamiseks kasutada muu hulgas ka IT-lahendusi, mis võimaldavad kontrollida isikuandmeid sanktsiooninimekirjade ja riikliku taustaga isikute[9] andmebaaside suhtes ning salvestada kontrolli tulemused automaatselt. IT-lahenduste kasutamine ei vabasta kohustatud isikut kohustusest tagada funktsioonide lahusus ja maandada enesekontrolli riski.;
2.23.2. maandada enesekontrolli risk, eelkõige olukorras, kus ettevõttes on vähe töötajaid või üks töötaja täidab mitut või kõiki funktsioone. Selle riski maandamiseks võib muu hulgas kaaluda välise audiitori kaasamist või rakendada muid asjakohaseid lahendusi nagu näiteks perioodiline enesekontroll teatud klientide või tehingute valimi kohta, kontrollilistide jälgimine vms.;
2.23.3. kirjeldada ja vajadusel Rahapesu Andmebüroole tõendada, kuidas on tagatud funktsioonide lahusus ja välditud huvide konflikti, sealhulgas kuidas maandatakse enesekontrolli riski ning tagatakse toimingute dokumenteerimine ja tagantjärele kontrollimise võimalus (nt IT-lahenduste või väliste teenusepakkujate abil, kontrolli protsessi kirjeldamine ja kontrolli teostamine).
2.24. Riskijuhtimise funktsiooni edasiandmisel (outsourcing) kohaldatakse juhendi punktides 4.310. - 4.317. nimetatud põhimõtteid asjakohaste erisustega ja RahaPTS §-s 24 sätestatut.
[9] Riikliku taustaga isik on ka selle isiku pereliige või tema lähedaseks kaastöötajaks peetav isik. Käesolevas juhendis nimetatakse neid isikuid riikliku taustaga isikuteks (PEP).
Viimati uuendatud 25.06.2026
Viimati uuendatud 21.09.2026